

如你所见这只是一个日记本而已
@stvlynn
@stvlynn
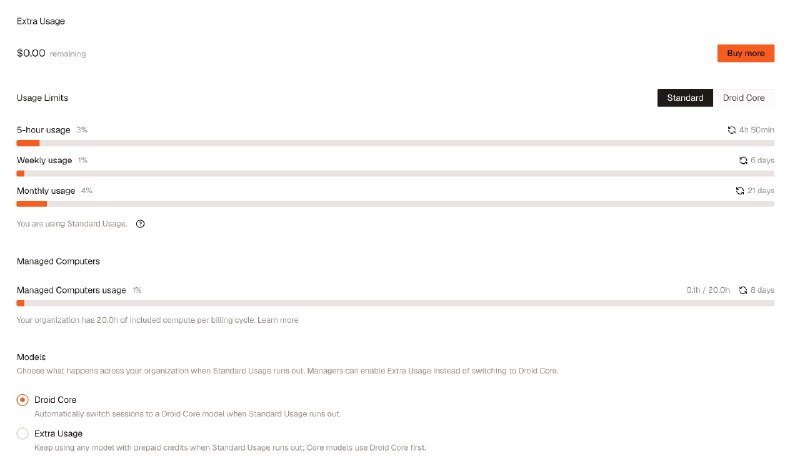
Factory AI 12 个月内估值翻了 16 倍多,跟坐火箭一样 🤣 算第三方 coding agent 产品中估值排第二的公司了( cursor 卖身了,就不包含在里面了,第一是 Cognition
https://fxtwitter.com/aiandcloud/status/2100045996575314238?s=20
https://fxtwitter.com/aiandcloud/status/2100045996575314238?s=20
AI 时代隐晦式安全已死
#安全
安全工程领域有一种名为隐晦式安全(Security through obscurity)的设计方式,即只要网络和系统的架构以及任何漏洞或弱点保密或不为人知,它们就是安全的。但在 AI 辅助 bug 发现的时代,这种设计方式过时了。软件供应商和独立研究人员正利用 AI 智能体在各种产品和开源代码中搜寻漏洞——其中一些漏洞极其隐蔽且存在已久。这导致安全漏洞披露和补丁发布数量创下历史新高,同时也给项目维护者带来了巨大的积压事项。微软上周二释出例行安全更新,修复了 974 个 CVE 漏洞。趋势科技的 Dustin Child 指出,微软和 Adobe 所修复漏洞涉及的组件多年来基本无人问津,如 Telnet 客户端、Windows RNDIS、NFS Portmapper 和 Link Layer Topology Discovery。与此同时,攻击者也在利用 AI 对补丁进行逆向工程,在数小时内开发出相应的漏洞利用方法。在 AI 时代,攻击者无需成为某个领域的专家就能针对关键网络和设施发动破坏性网络攻击。
https://zh.wikipedia.org/wiki/%E9%9A%B1%E6%99%A6%E5%BC%8F%E5%AE%89%E5%85%A8
https://www.theregister.com/security/2026/09/13/security-through-obscurity-is-dead-and-ai-delivered-the-fatal-blow/5296000
#安全
安全工程领域有一种名为隐晦式安全(Security through obscurity)的设计方式,即只要网络和系统的架构以及任何漏洞或弱点保密或不为人知,它们就是安全的。但在 AI 辅助 bug 发现的时代,这种设计方式过时了。软件供应商和独立研究人员正利用 AI 智能体在各种产品和开源代码中搜寻漏洞——其中一些漏洞极其隐蔽且存在已久。这导致安全漏洞披露和补丁发布数量创下历史新高,同时也给项目维护者带来了巨大的积压事项。微软上周二释出例行安全更新,修复了 974 个 CVE 漏洞。趋势科技的 Dustin Child 指出,微软和 Adobe 所修复漏洞涉及的组件多年来基本无人问津,如 Telnet 客户端、Windows RNDIS、NFS Portmapper 和 Link Layer Topology Discovery。与此同时,攻击者也在利用 AI 对补丁进行逆向工程,在数小时内开发出相应的漏洞利用方法。在 AI 时代,攻击者无需成为某个领域的专家就能针对关键网络和设施发动破坏性网络攻击。
https://zh.wikipedia.org/wiki/%E9%9A%B1%E6%99%A6%E5%BC%8F%E5%AE%89%E5%85%A8
https://www.theregister.com/security/2026/09/13/security-through-obscurity-is-dead-and-ai-delivered-the-fatal-blow/5296000
